Link vào Noci88: những gì tôi rút ra sau một năm tự kiểm tra địa chỉ truy cập trước khi đăng nhập
Tôi bắt đầu để ý tới chuyện kiểm tra địa chỉ trang web từ một sự cố của người quen. Anh ấy mất tài khoản chỉ vì bấm vào một đường dẫn được gửi trong nhóm chat, giao diện giống hệt nơi anh vẫn dùng, và anh gõ mật khẩu vào đó mà không nghĩ ngợi gì. Sau vụ đó tôi bắt đầu ghi chép lại mọi thứ mình làm mỗi lần cần truy cập một trang nào đó, và một năm sau nhìn lại thì cuốn sổ đã dày hơn tôi tưởng.
Bài viết này gom lại những gì còn đọng sau một năm đó. Không có mẹo thần kỳ, không có phần mềm phải cài. Chỉ là một chuỗi thói quen nhỏ mà tôi tin rằng ai cũng làm được, kể cả người không rành công nghệ. Nếu bạn đang loay hoay với việc tìm link vào noci88 sao cho chắc chắn và an toàn, tôi nghĩ cách tiếp cận dưới đây sẽ tiết kiệm cho bạn kha khá thời gian.
Phần lớn thói quen của tôi hình thành trong những buổi tối ngồi ghi chép lại các bước mình vừa làm.
Vì sao không nên tin vào trí nhớ của mình
Điều đầu tiên tôi phải thừa nhận là trí nhớ về mặt chữ của con người tệ hơn ta tưởng rất nhiều. Chúng ta không đọc từng ký tự mà nhận diện hình dạng tổng thể của một từ. Đó là lý do bạn vẫn đọc trôi chảy một đoạn văn bị đảo lộn các chữ cái ở giữa. Và đó cũng chính là lỗ hổng mà kẻ lừa đảo khai thác triệt để.
Một địa chỉ chỉ khác đúng một ký tự — chữ thường thay bằng chữ số, thêm một dấu gạch ngang, đổi phần đuôi phía sau — vẫn cho ra cảm giác quen thuộc y hệt. Tôi đã tự thử: in hai địa chỉ gần giống nhau ra giấy rồi nhờ bốn người bạn chỉ ra điểm khác, ba người không tìm ra trong vòng mười giây. Nếu bạn nghĩ mình nhìn phát là biết, tôi khuyên nên thử lại trước khi tin vào phản xạ của mình.
Ba hiểu lầm từng khiến tôi chủ quan
Hiểu lầm thứ nhất là cho rằng trang nào xuất hiện đầu tiên khi tìm kiếm thì đó là trang chính thức. Thứ tự hiển thị phụ thuộc vào rất nhiều yếu tố, trong đó có cả quảng cáo trả tiền, nên nó không nói lên điều gì về tính xác thực. Hiểu lầm thứ hai là nghĩ rằng chỉ cần mật khẩu thật mạnh là đủ — mật khẩu phức tạp đến mấy cũng vô nghĩa nếu bạn tự tay gõ nó vào một trang giả.
Hiểu lầm thứ ba, và cũng là cái nguy hiểm nhất, là tin rằng mình không phải mục tiêu vì tài khoản của mình chẳng có gì đáng giá. Thực tế các chiến dịch lừa đảo được rải tự động hàng loạt, không nhắm vào ai cụ thể cả. Bạn không cần phải quan trọng để trở thành nạn nhân, chỉ cần bấm nhầm đúng một lần trong lúc đang vội.
Dấu hiệu đầu tiên tôi luôn nhìn: ổ khoá trên thanh địa chỉ
Trên thanh địa chỉ của mọi trình duyệt hiện đại đều có một biểu tượng nhỏ cho biết kết nối giữa máy bạn và máy chủ có được mã hoá hay không. Nếu biểu tượng đó báo không an toàn, tôi đóng tab ngay, không cần suy nghĩ thêm. Với các trang cần đăng nhập, đây là điều kiện tối thiểu chứ không phải điều kiện đủ.
Tôi từng hiểu sai về chuyện này trong thời gian dài, cứ nghĩ có ổ khoá là trang uy tín. Sau khi đọc kỹ về ý nghĩa thật sự của kết nối được mã hoá HTTPS, tôi mới rõ: ổ khoá chỉ đảm bảo không ai nghe trộm được đường truyền, chứ không nói gì về việc bên kia đầu dây là ai. Kẻ lừa đảo hoàn toàn có thể dựng một trang giả có đầy đủ ổ khoá xanh.
Nhấn hẳn vào ổ khoá để xem chứng chỉ
Thao tác ít người làm nhưng rất đáng làm: nhấn vào chính biểu tượng ổ khoá đó. Trình duyệt sẽ hiện ra thông tin chứng chỉ, trong đó ghi rõ chứng chỉ này được cấp cho tên miền nào. Nếu tên miền trong chứng chỉ không khớp với thứ bạn đang mong đợi, đó là dấu hiệu rõ ràng nhất mà bạn có thể có mà không cần kiến thức kỹ thuật gì.
Tôi mất chừng mười giây cho thao tác này và chỉ làm ở lần đầu tiên mở một địa chỉ mới. Những lần sau, khi đã lưu vào dấu trang, tôi không cần kiểm lại nữa. Đổi lại, tôi rất kỷ luật trong việc chỉ mở từ dấu trang đã lưu chứ không gõ tay hay bấm từ tin nhắn người khác gửi.
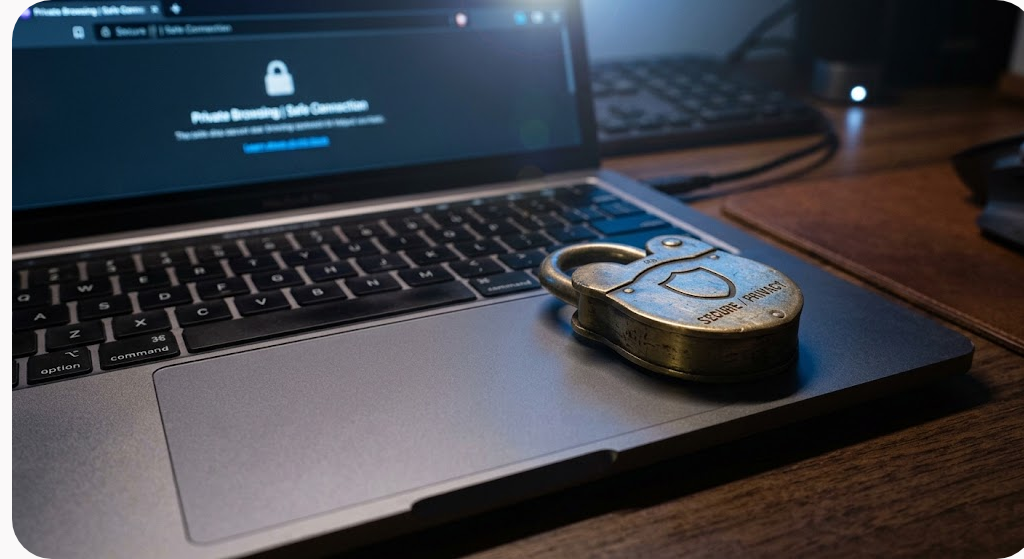
Ổ khoá trên thanh địa chỉ là điều kiện tối thiểu, không phải bằng chứng về độ tin cậy.
Quy trình sáu bước tôi dùng cho mọi đường dẫn mới
Đây là phần tôi tinh chỉnh nhiều nhất trong một năm qua. Phiên bản đầu tiên có tới mười bước, quá rườm rà nên tôi bỏ giữa chừng suốt. Phiên bản hiện tại chỉ còn sáu bước, làm trong khoảng một phút, và quan trọng nhất là tôi duy trì được nó lâu dài mà không thấy phiền.
- Mở đường dẫn trong tab ẩn danh trước, để không mang theo phiên đăng nhập đang có.
- Đọc thanh địa chỉ từng ký tự, chú ý các cặp dễ nhầm như l và 1, O và 0, rn và m.
- Nhấn vào ổ khoá, kiểm tra chứng chỉ được cấp cho đúng tên miền đang hiển thị.
- Lướt qua vài mục nội dung, xem trang có đầy đủ và hoạt động bình thường không.
- Đối chiếu với một nguồn khác mà mình đã lưu từ trước, không dùng nguồn mới tìm được.
- Chỉ khi cả năm bước trên đều ổn, tôi mới đăng nhập, và lưu ngay vào dấu trang.
Bước thứ năm là bước tôi coi trọng nhất và cũng là bước hay bị bỏ qua nhất. Tôi giữ sẵn một vài trang hướng dẫn đã đọc kỹ để đối chiếu mỗi khi cần; ai muốn tham khảo một nguồn trình bày đầy đủ các bước truy cập có thể xem hướng dẫn chi tiết tại đây rồi tự đối chiếu với quy trình của mình. Điểm mấu chốt là bạn phải chọn nguồn đối chiếu từ trước, lúc đầu óc còn tỉnh táo, chứ không phải lúc đang cuống lên vì không vào được.
Một lưu ý nhỏ: đừng biến việc đối chiếu thành cái cớ để đi lục lọi thêm nhiều nơi lạ. Càng mở nhiều trang không rõ nguồn gốc, xác suất bấm nhầm càng cao. Tôi cố định hai đến ba nguồn đã kiểm chứng và chỉ dùng đúng ngần đó.
Mạng trong nhà cũng là một mắt xích
Có một chi tiết tôi bỏ qua suốt thời gian dài: bộ phát Wi-Fi trong nhà cũng là một thiết bị máy tính, cũng có phần mềm điều khiển, cũng có mật khẩu quản trị, và phần lớn chúng ta chưa bao giờ đổi mật khẩu mặc định của nó. Nếu ai đó chiếm được quyền quản trị bộ phát, họ có thể chỉ đường cho mọi thiết bị trong nhà đi tới nơi họ muốn.
Sau khi tìm hiểu kỹ hơn về cách một mạng Wi-Fi gia đình truyền và định tuyến dữ liệu, tôi đã dành một buổi chiều để dọn dẹp: đổi mật khẩu quản trị bộ phát, đổi luôn mật khẩu Wi-Fi vốn đã dùng ba năm không thay, tắt tính năng quản trị từ xa, và cập nhật phần mềm điều khiển lên bản mới nhất.
Nếu bạn đang gặp tình trạng có lúc vào được có lúc không, phần lớn nguyên nhân cũng nằm ở lớp mạng này chứ không phải ở tài khoản. Tôi có viết riêng một bài về chuyện xử lý trục trặc đường truyền trong hướng dẫn truy cập Sbobet không bị chặn, cách chẩn đoán trong đó áp dụng được cho hầu hết tình huống tương tự.
Bộ phát Wi-Fi trong nhà cũng cần được đổi mật khẩu và cập nhật định kỳ như mọi thiết bị khác.
Bảo vệ chính thiết bị của bạn
Có một tình huống mà mọi quy trình kiểm tra địa chỉ đều trở nên vô dụng: khi thiết bị của bạn đã bị can thiệp từ trước. Nếu trong máy có phần mềm ghi lại thao tác bàn phím hoặc tiện ích mở rộng độc hại, thì dù bạn mở đúng trang thật, thông tin gõ vào vẫn bị lấy cắp như thường.
Tôi dọn máy định kỳ ba tháng một lần: gỡ các tiện ích mở rộng trình duyệt không còn dùng, kiểm tra danh sách ứng dụng đã cài, và xem lại các quyền mà từng ứng dụng đang được cấp. Nhiều lần tôi phát hiện ra những thứ mình cài từ năm ngoái cho một việc dùng một lần rồi quên bẵng đi, mà chúng vẫn đang chạy nền và vẫn giữ nguyên quyền truy cập.
- Gỡ mọi tiện ích mở rộng không nhớ rõ mình cài để làm gì.
- Không cài ứng dụng từ ngoài kho ứng dụng chính thống của hệ điều hành.
- Bật khoá màn hình bằng vân tay hoặc mã PIN trên mọi thiết bị.
- Cập nhật hệ điều hành và trình duyệt ngay khi có bản vá, đừng hoãn nhiều tuần.
- Không đăng nhập tài khoản quan trọng trên máy của người khác hay máy công cộng.
Ý cuối cùng nghe hiển nhiên nhưng tôi từng vi phạm nhiều lần vì tiện. Giờ nếu buộc phải dùng máy lạ, tôi chỉ xem chứ không đăng nhập, và nếu bắt buộc phải đăng nhập thì ngay sau đó tôi đổi mật khẩu từ máy của mình.
Ghi ra sổ danh sách ứng dụng cần dọn giúp tôi không bỏ sót khi rà lại mỗi quý.
So sánh các cách lưu địa chỉ đã kiểm chứng
Sau khi đã xác minh một địa chỉ là đúng, câu hỏi tiếp theo là lưu nó ở đâu để lần sau không phải kiểm lại từ đầu. Tôi đã thử qua vài cách và mỗi cách có ưu nhược riêng, tuỳ thói quen sử dụng của từng người chứ không có đáp án chung.
Bảng dưới đây là tổng kết của riêng tôi. Bạn không cần chọn đúng một cách — bản thân tôi đang dùng kết hợp dấu trang trên máy tính và ghi chú có khoá trên điện thoại, hai nơi bổ sung cho nhau khi một bên có sự cố.
| Cách lưu | Tiện lợi | An toàn | Điểm yếu lớn nhất |
|---|---|---|---|
| Dấu trang trình duyệt | Rất cao | Khá | Mất nếu cài lại máy mà chưa đồng bộ |
| Ghi chú có mật khẩu | Cao | Cao | Phụ thuộc vào một tài khoản duy nhất |
| Trình quản lý mật khẩu | Trung bình | Rất cao | Cần thời gian làm quen ban đầu |
| Sổ giấy để ở nhà | Thấp | Cao | Dễ chép sai ký tự khi gõ lại |
| Hỏi lại trong nhóm chat | Rất cao | Rất thấp | Chính là con đường dẫn tới link giả |
Dòng cuối cùng là thứ tôi muốn nhấn mạnh nhất. Nó tiện nhất nhưng cũng là nguyên nhân của gần như mọi vụ mất tài khoản mà tôi được nghe kể. Người gửi có thể hoàn toàn thiện chí, nhưng chính họ cũng đã nhận lại từ một nguồn không kiểm chứng trước đó.
Giữ chừng mực cho chính mình
Phần này không mang tính kỹ thuật nhưng tôi thấy cần viết ra. Trong một năm ghi chép, tôi nhận ra những lần mình bấm bừa, bỏ qua quy trình, đăng nhập vội vàng đều rơi vào lúc đang sốt ruột. Sốt ruột là kẻ thù lớn hơn cả kẻ lừa đảo, vì nó khiến bạn tự tay bỏ qua mọi lớp bảo vệ mà chính mình đã dựng lên.
Vì vậy tôi tự đặt ra vài giới hạn cứng: không xử lý những việc liên quan tới tài khoản sau nửa đêm, không thao tác khi đang di chuyển, và nếu đã thử hai lần không được thì để sang hôm sau. Tôi cũng tìm hiểu thêm về những dấu hiệu mất kiểm soát cần cảnh giác để tự soi lại mình định kỳ, vì ranh giới thường mờ hơn ta nghĩ rất nhiều.
Vài câu tôi tự hỏi vào cuối mỗi tháng
Mỗi cuối tháng tôi dành mười phút tự trả lời ba câu: tháng này mình có lần nào bỏ qua quy trình kiểm tra không, có lần nào thao tác trong trạng thái mệt mỏi hay nóng vội không, và có khoản chi nào vượt ngoài dự tính không. Tôi viết câu trả lời ra giấy chứ không nghĩ trong đầu, vì viết ra thì khó tự lừa mình hơn nhiều.
Nếu bạn mới tìm hiểu và muốn có cái nhìn tổng quan trước khi đi vào chi tiết, tôi có viết một bài riêng mang tính nhập môn trong hướng dẫn tìm hiểu và sử dụng Noci88 an toàn cho người mới, đọc trước bài đó rồi quay lại đây sẽ dễ theo hơn.
Đường dẫn được chuyền tay trong nhóm bạn là nguồn rủi ro lớn nhất, dù người gửi hoàn toàn thiện chí.
Câu hỏi thường gặp
Dưới đây là những câu tôi nhận được nhiều nhất sau khi chia sẻ cách làm của mình với bạn bè và đồng nghiệp. Câu trả lời dựa trên trải nghiệm cá nhân, không phải tư vấn chuyên môn.
Tại sao địa chỉ tôi lưu tháng trước giờ không mở được nữa?
Có thể địa chỉ đã thay đổi, hoặc đang bị hạn chế ở tầng nhà mạng của bạn. Hãy thử chuyển sang dữ liệu di động để phân biệt hai khả năng này. Nếu đổi mạng mà vào được thì vấn đề nằm ở đường truyền chứ không phải ở địa chỉ hay ở tài khoản của bạn.
Nhận được link từ bạn thân thì có tin được không?
Tôi vẫn kiểm tra như bình thường. Bạn bè hoàn toàn có thiện chí nhưng chính họ cũng có thể đã nhận lại từ một nguồn không kiểm chứng, hoặc tài khoản của họ đang bị người khác sử dụng. Kiểm tra mất một phút, không kiểm tra có thể mất cả tài khoản.
Có nên bật ghi nhớ đăng nhập trên trình duyệt không?
Tôi chỉ bật trên thiết bị cá nhân có khoá màn hình riêng và không cho ai mượn. Trên máy dùng chung thì tuyệt đối không. Ngoài ra nên đăng xuất thủ công khi dùng xong thay vì chỉ đóng tab, vì đóng tab không kết thúc phiên làm việc.
Nếu lỡ nhập thông tin vào trang nghi là giả thì xử lý ra sao?
Đổi mật khẩu ngay lập tức từ một thiết bị khác mà bạn tin tưởng, đăng xuất tất cả phiên đang hoạt động, bật thêm lớp xác thực phụ nếu có, và theo dõi email khôi phục trong vài ngày tiếp theo. Làm càng sớm thì thiệt hại càng nhỏ.
Kết lại
Nếu phải tóm tắt một năm ghi chép vào một câu, tôi sẽ nói thế này: an toàn không đến từ việc biết nhiều mẹo, mà đến từ việc lặp lại đều đặn vài thao tác đơn giản. Đọc kỹ thanh địa chỉ, nhấn vào ổ khoá, đối chiếu với nguồn đã lưu, và không bao giờ thao tác lúc đang vội. Bốn việc đó không cần kiến thức kỹ thuật gì cả.
Hy vọng những ghi chép này giúp bạn tiết kiệm được phần nào thời gian mà tôi đã bỏ ra. Nếu bạn có cách làm nào hiệu quả hơn, tôi rất muốn nghe — phần lớn những gì tôi biết đều học được từ chuyện của người khác chứ không phải tự nghĩ ra.
Lưu ý: bài viết chỉ chia sẻ kinh nghiệm cá nhân về an toàn truy cập và bảo mật tài khoản, dành cho người đọc từ 18 tuổi trở lên. Người đọc tự chịu trách nhiệm với quyết định của mình và cần tuân thủ quy định pháp luật hiện hành tại nơi cư trú.

Nhận xét
Đăng nhận xét